Stellt euch vor, die Urkantone hätten den Bundesbrief nicht selbst unterschreiben können, sondern hätten bei den Habsburgern zuerst um ein Siegel bitten müssen.
Das klingt verrückt, aber ziemlich genau so läuft es heute im Internet.
Web-, Mail- und viele andere Server weisen sich aus, damit wir sicher sind, dass niemand unterwegs den Verkehr – inklusive den Passwörtern – mithört oder manipuliert.
Zertifikate: monopol-ähnliche Abhängigkeiten
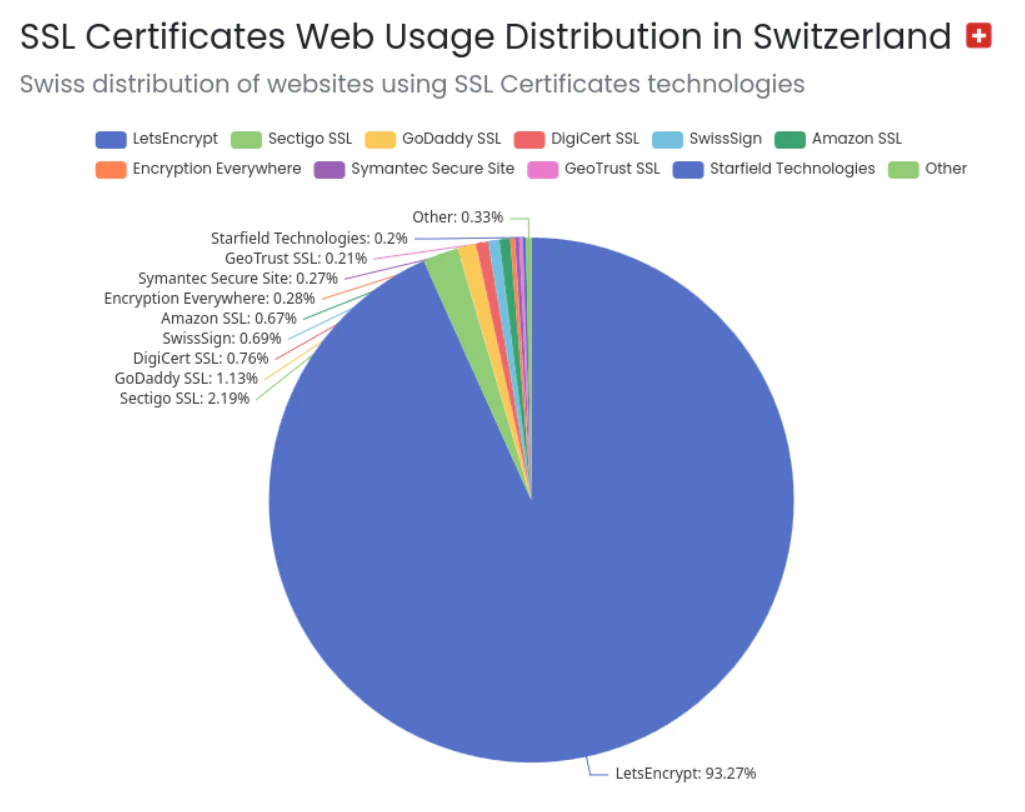
Doch rund 99% dieser „Siegel“ (Zertifikate) für Schweizer Webseiten werden von ausländischen CAs (Certificate Authority) ausgestellt, über 93% davon von einer einzigen CA, Let’s Encrypt, in den USA.
Ohne das Gratisangebot von Let’s Encrypt wären wir immer noch weit davon entfernt, dass der grösste Teil des Internetverkehrs heute verschlüsselt ist.
Aber 93% Marktanteil ist ungesund. Und die US-Abhängigkeit dabei auch, gerade angesichts der neuesten Sanktionsdrohungen.
Deshalb habe ich mich mal umgeschaut: Und ja, es gibt Alternativen. Und der Wechsel ist sogar einfach und die Vorbereitungen dazu bieten noch weitere Vorteile.
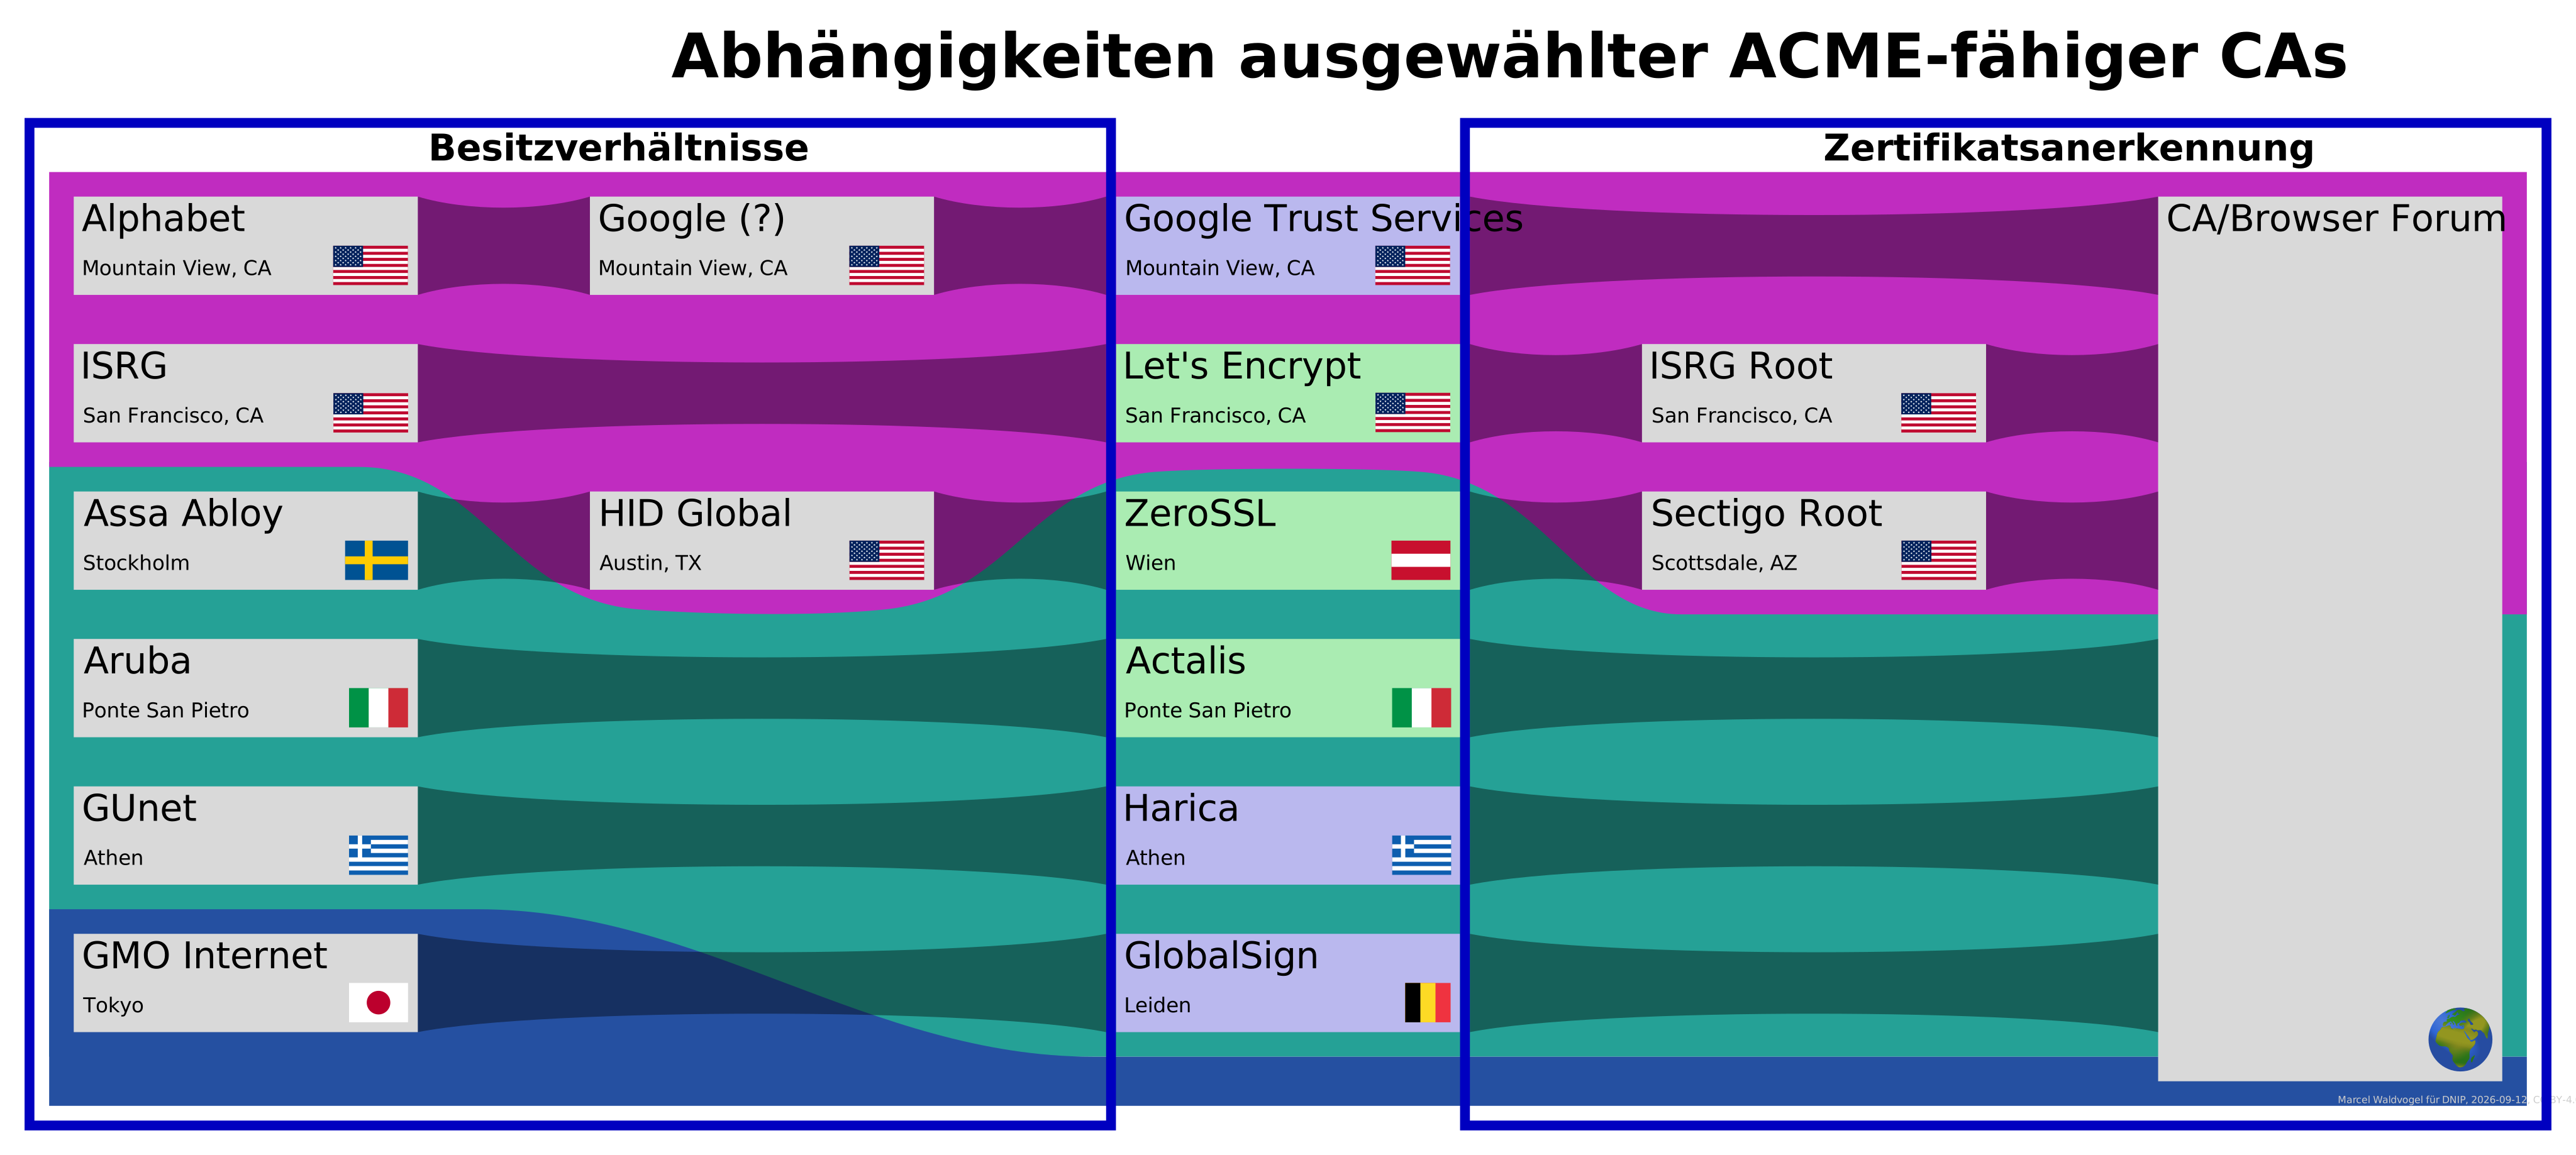
So nutzt Let’s Encrypt ein offenes Protokoll zur Zertifikatsausstellung, genannt ACME. Und das bieten auch die in Österreich bzw. Italien beheimateten Firmen ZeroSSL und Actalis für Endkunden kostenlos an.
Wechseln
Damit man diese Dienste kostenlos nutzen kann, muss man allerdings auf Einzelzertfikate umstellen: D.h. pro Server (bzw. Servername) je ein eigenes Zertifikat.
Das ist kein Problem, denn die meiste Software heutzutage kann damit umgehen. Es ist aber nicht überall die Standardeinstellung. So musste ich das meinem Mailserver, Mailcow, zuerst beibringen.
Für die meisten anderen Server, inklusive meines Webservers Caddy, war das aber nur eine Zeile Änderung.
Checkliste
- Wechsel auf ACME. Sowieso nötig zur Automatisierung, spätestens nächstes Jahr.
- Wechsel zu Einzelzertifikaten. Sowieso sinnvoll, weil das reduziert die Fehleranfälligkeit.
- Wechsel zu #ZeroSSL oder #Actalis. Sinnvoll, weil wenn man das einmal gemacht hat, dann ist der Wechsel dazwischen und zurück zu #LetsEncrypt ein Kinderspiel. Und das hilft den Anbietern, ihre Angebote zu skalieren.
Mehr Hintergründe und meine Erfahrungen habe ich im DNIP-Artikel detailliert aufgezeigt und illustriert.
Weitere Abhängigkeiten
Der Wechsel zu einer souveränen ACME-CA i(bzw. das Ermöglichen eines Wechsels) st einer der einfachsten Schritte zur digitalen Souveränität, mit weiteren positiven Nebenwirkungen wie Automatisierung und Reduktion von Fehlermöglichkeiten.
Doch es gibt noch weitere Abhängigkeiten. Um diese zu erkennen und priorisieren zu können, habe ich hier einige dieser Abhängigkeiten aufgezeigt.
Und für mich auch begonnen, an der Auswahl meiner Domains zu schrauben.
Denn nicht alle Domains sind gleich, wie vor Kurzem auch Autistici/Inventati aus Italien leidvoll erfahren mussten, die ihre Internet-Domain autistici.org durch einen Pinselstrich von Trump verloren. (Und vieles anderes mehr.)
Ich habe alle Zertifikate unter meiner Kontrolle zu #Actalis umgestellt. Problemlos. Auf einen Schlag. Mit einem kurzen Schluckauf, der aber auch meinem Setup geschuldet sein kann. Aber auch #ZeroSSL war einfach (ausser für .town).
Weiterführende Texte
Wer sich weiter in dem Thema vertiefen will: Ich habe in den vergangenen Tagen und Wochen ein paar Analysen zum Thema geschrieben.
- Marcel Waldvogel: Souveräne Internet-Dienste: Ein mehrstufiges Unterfangen, DNIP, 2026-09-09.
Grundlegende Überlegungen zu Souveränität, auch aus Sicht des Diensteanbieters. Mit einer Analyse der Souveränität von Internet-Domains. - Marcel Waldvogel: Domains for Digital Sovereignty, 2026-09-05.
Vollständige Liste der IANA-Domain-Informationen in einem Tabellendokument; Snapshot mit Stand vom 2026-08-09. - Marcel Waldvogel: Sovereign ACME certificates for Mailcow with Caddy and SNI, 2026-11-10.
Wie man Einzelzertifikate für einen Mailserver aktiviert, der eigentlich nicht dafür vorgesehen ist. - Marcel Waldvogel: Souveräne Zertifikate: Ein Schritt zur sicheren digitalen Unabhängigkeit, DNIP, 2026-10-12.
The main article, explaining sovereignty needs and solutions in certificates.

Schreibe einen Kommentar